电子签章选型判断标准(一):CA电子认证的归属与边界
在电子签章选型中,"CA 认证"是绕不开的话题:电子签章厂商与 CA 机构是什么关系?认证到底是电子签章厂商提供还是CA机构提供?为什么有的电子签章厂商有CA牌照?多 CA 认证的优势在哪、为什么以后对选型至关重要?本文从《电子签名法》《电子认证服务管理办法》以及《电子认证业务规则规范》确立的框架出发,厘清这两个角色的分工与边界,并给出可直接用于选型的评估要点。
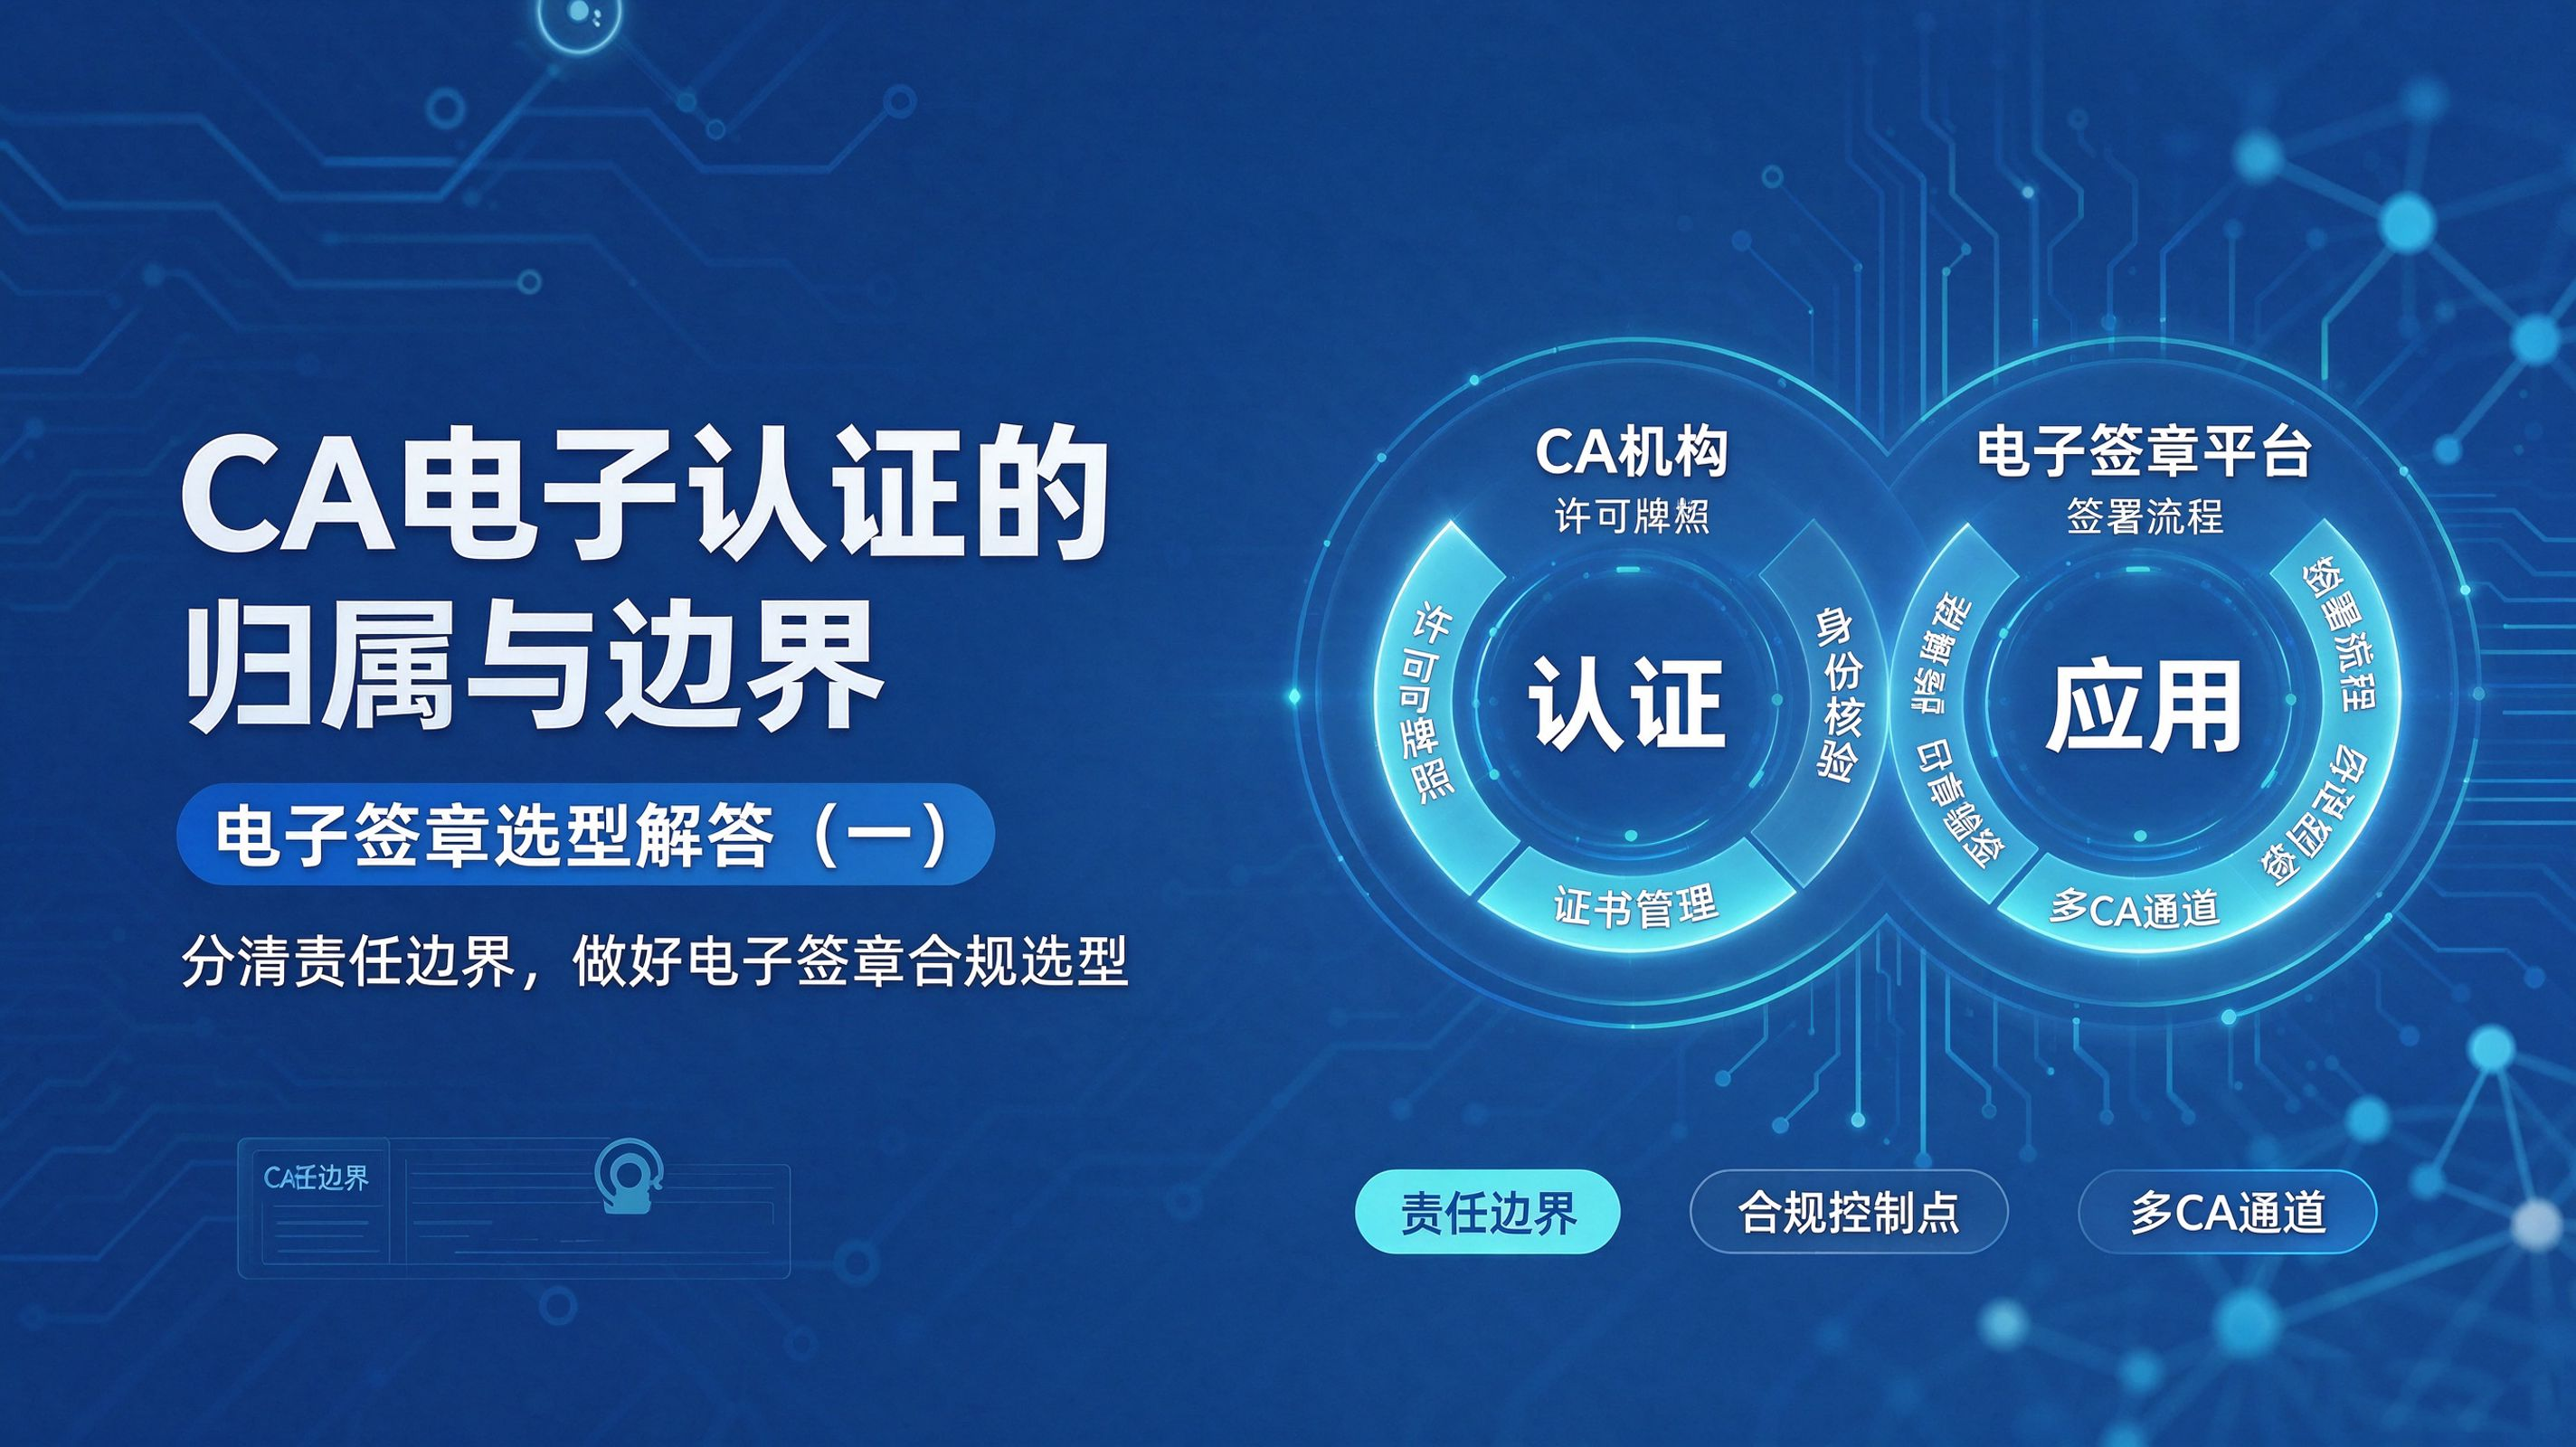
一、CA 机构承担什么职责?
《中华人民共和国电子签名法》(2019 年修正)第十六条规定,电子签名需要第三方认证的,由依法设立的电子认证服务提供者提供认证服务。《电子认证服务管理办法》的规范对象是电子认证服务机构,其准入条件是取得《电子认证服务许可证》。CA 机构的核心职责包括:身份核验、数字证书签发、证书生命周期管理、私钥安全管控、CPS(证书执业声明)执行、OCSP/CRL 证书状态查询服务、认证日志留存等。这些职责构成了电子认证环节的完整闭环。
判断一家 CA 是否合格,第一步只需确认一件事:它是否在工信部《电子认证服务许可证》许可名录内。
二、电子签章平台承担什么职责?
电子签章平台的职能集中在应用层:文档管理、签署发起、流程编排、印章管理、存证固化、验签展示、系统集成。它不直接从事身份核验与证书签发,认证环节通过与 CA 机构合作来完成,即使是旗下有CA业务的电子签章厂商,两者依然独立不可混淆边界。
判断服务是否合规的界限,不在于"平台自己有没有CA、由哪一家持牌 CA 提供认证服务":持牌 CA 均具备法定认证资质,资质本身不构成合规差异;真正的界限在于认证程序能否完整执行,即是否按规定履行"一证四步"认证流程、覆盖"多等级证书"的认证要求,以及平台侧能否保障认证链路的持续稳定。
三、“多CA认证”成持续合规运行的关键,选型需重点关注
无论采用哪种模式,从法规与监管角度看,电子认证服务与电子签章应用始终是两个责任主体,边界由法律与标准划定。即使电子签章平台与 CA 机构同属一个集团,监管对 CA 业务的要求同样是独立运维、独立密钥管控、独立 CPS 管理、独立审计,系统层面依然是两套体系的对接关系。这是适用于全行业的统一监管基线:责任边界清晰,出现争议时才能准确定位、快速处置。
责任边界清晰的另一面,是风险从 CA 侧传导到用户侧的路径清晰:认证环节的风险由 CA 侧承担,但会经由平台传导至用户。若平台只绑定单一认证通道,一旦 CA 侧出现调整、服务变更或行业实名口径变化,用户侧签署链路可能面临中断,因此,判断服务能否持续合规运行的关键是能否提供“多CA认证通道”。多 CA 通道的本质,就是把 CA 侧的单一通道风险,在平台侧做冗余。
这也让"多 CA 认证"从可选项变成基础项:无论厂商是否自持 CA 牌照,能否在监管要求或 CA 机构服务发生变化时帮助用户及时切换认证通道,直接决定业务能否持续合规运行。对选型企业而言,这意味着四个值得向厂商确认的问题:
· 身份核验由谁发起、由谁完成?
· 订户协议与谁签署?
· 认证日志由谁独立存储,CA 侧与平台侧能否提供相互独立、可交叉验证的记录?
· 是否支持多 CA 认证通道,具体对接哪些持牌 CA?
这四个问题的答案,直接构成评估认证环节的基础事实。
四、电子签章选型时,电子认证环节怎么评估?
更清晰的做法是把评估拆成两个维度,分别对照控制点:
| 维度 | 核查点 | 责任主体 | 达标标准 |
|---|---|---|---|
| CA 侧 | 认证资质 | CA 机构 | 在工信部《电子认证服务许可证》许可名录内 |
| CA 侧 | 认证程序 | CA 机构 | 按要求履行"一证四步"认证规范,实现认证服务直验直签 |
| 电子签章平台侧 | 多 CA 通道 | 签章平台 | 支持多 CA 认证通道,可在监管要求或 CA 服务变更时平滑切换 |
| 电子签章平台侧 | 留证完整性 | 签章平台 | 能否完整提供意愿认证留证、签署过程存证、验签报告 |
| 电子签章平台侧 | 日志审计 | 签章平台 | 日志记录与留存是否独立、可审计 |
| 电子签章平台侧 | 对接方式 | 签章平台 | 平台与 CA 为系统级直连还是人工流程,认证链路是否可验证 |
三个术语的含义
- 一证四步。"一证"指以一份有效法定身份证件为核验起点;"四步"指证件核验、意愿表达、身份鉴证、证书签发四个环节,缺一则认证链条不完整。
- 多等级证书。认证服务按安全强度与场景分级提供。按《电子签名法》第十三、十四条,满足专有性、控制性、可检测改动等条件的才构成"可靠电子签名",与手写签章同等效力——所以要问的不是"有没有证书",而是"业务风险等级是否匹配了相应等级的证书"。
- 直验直签。指平台发起、CA 系统实时核验并签发,不经人工收件与二次录入;与之相对的中转模式留痕不连续,问题难以逐笔还原。
一句追问:请对方出示所对接 CA 的认证程序说明与证书类型清单,并说明四步分别由谁执行、留痕存在哪里。
多 CA 通道的价值在于稳定与灵活:单一通道出现服务调整时,业务可平滑切换不中断;不同业务场景(如跨区域签署、特定行业的实名要求)可适配不同的认证方式,随时切换到合规通道,保证业务不中断。
简单说:牌照资质的验证落在 CA 机构层面,签章可靠性的评估落在平台控制点层面,两个维度分开评估,结论才站得住。自持牌照拓展 CA 服务、与多 CA 合作,都可能是合规方案;最终拉开差距的,是认证链路的稳定性、留证的完整性以及责任主体的清晰程度。
小结
CA 是电子认证的责任主体,签章平台是电子签名的应用服务主体,二者边界由法律与标准划定。选型时,先确认所用 CA 是否在许可名录内,再核查平台自身的合规控制点,结合认证通道的稳定性与灵活性做综合判断——这样对认证环节的评估才完整、客观,也经得起审计与时间检验。
契约锁专注电子签章领域,作为电子认证应用单位,选择与多家持牌 CA 机构合作,由CA机构直接、独立提供认证及证书签发服务,全程严守职能边界,不干预、不参与电子认证业务,不决定认证结果。产品支持多 CA 认证通道,可根据行业合规监管要求与客户业务情况帮助灵活切换合规通道,确保业务持续稳定不中断。目前合作的 CA 机构包括上海 CA、陕西 CA、亚数 CA、CFCA、天津 CA、天威诚信、安徽 CA 等各地权威持牌 CA 机构,并随业务深入持续扩展合作范围,全力为用户提供稳定、合规、有效的认证及电子签署服务。
常见问题
- Q1:电子签章厂商和 CA 机构是什么关系?
答:根据《电子签名法》内容,电子签章厂商和电子认证机构(CA)同属于合法有效签署链路中的两个重要组成部分。CA 管认证——核验身份、签证书;签章平台管应用——走流程、管印章、固化留证;电子签章平台作为电子认证应用单位,可以调用CA机构颁发的数字证书,同时提供签署流程配置、电子签名及印章制作和管理、合同文件管理、数据存证、模板管理等服务,确保签署链路合法有效。
- Q2:认证是厂商提供,还是 CA 机构提供?
答:认证服务只能由持牌 CA 机构提供,签章平台负责发起请求、调用接口、呈现结果。所以真正要核的是:认证是否由持牌 CA 完成、程序是否完整走完、留痕能否追溯。
- Q3:为什么有的电子签章厂商有 CA 牌照?
答:经营上的选择,通常是为了延伸服务链条、缩短对接环节。但持牌不改变监管结构——即便同属一个集团,CA 业务仍须独立运维、独立密钥管控、独立审计,系统上还是两套体系对接。
- Q4:多 CA 认证的优势在哪?为什么以后选型越来越重要?
答:优势是稳定和灵活:单一通道调整时可平滑切换、签署不中断;不同地区、不同行业的实名要求不同,也能选适配的方式。为什么重要?因为认证风险虽由 CA 侧承担,却会经由平台传到用户。只绑单一通道时,CA 一有资质调整或服务变更,用户就要重新签发证书、重签协议,链路直接断。多 CA 等于提前备一条可用通道——所以它正从可选项变成基础配置。
 沪公网安备 31011202012092号