认证整改到期后,怎么核查电子签章平台"认证程序"是否合规?(附核查清单及常见误区)
2026 年 10 月 30 日,电子认证行业这一轮合规改造的过渡期正式结束。“合规认证情况”成为核查电子签章合法有效能力的5项要素之一,现在企业用户法务和风控选型时,除了考察平台的法律合规资质、证据链保全能力、数据安全能力以及平台技术情况,还要另外多问一句——"你们的电子签章系统对接的 CA机构,持不持牌?核验是谁做的?协议跟谁签的?认证程序符合监管部门一证四步要求吗"。本文将结合现行法律法规要求,详解CA认证于电子签章合规应用的关系,如何核验电子签章系统认证程序是否合规。
一、理清两者关系
· CA 机构(电子认证服务机构)负责核验身份、签发数字证书、管理证书生命周期,属于许可经营,必须持有工业和信息化部颁发的《电子认证服务许可证》、《电子认证服务使用密码许可证》;
· 电子签章厂商提供的是印章制作与管控、签署流程、文档处理、证据保全等应用技术服务,需要具备CMMI3、等保三级、商用密码产品认证证书等资质。
一句话概括行业分工:认证归认证,签章归签章。因此在选择使用电子签章的过程中,不仅要看电子签章平台自身技术能力,还要穿透平台,去核查其背后真正签发证书的 CA机构。新规明确的红线是:电子签平台必须与持牌 CA 合规合作,不代核验身份、不代签协议、不自行签发证书。所以正确的核查方式是:查平台背后是谁在认证,以及认证这件事到底是 CA 亲自做的,还是被平台"代办"了。
二、政策背景:2026 年这轮整改,到底改了什么
先把时间线拉直,核查才有标尺。
这一轮整改的方向,可以概括为"CA 从幕后走到台前"。业内讨论最多的四条红线是:
① CA 直验 —— 身份核验必须由持牌 CA 亲自完成,不得委托给非同一法人的外部机构或个人。
② CA 直签 —— 电子认证服务协议必须由 CA 与证书订户直接签署,杜绝默认勾选、一键同意、平台代签。
③ 意愿留证 —— 从"证明签名是真的"升级到"证明签约是自愿的"。高等级证书需录音录像等方式确认意愿,基础级证书也须留存可追溯的确认记录。
④ 私钥直管 —— 签名私钥原则上由订户自主持有;确需 CA 托管的,必须取得书面授权,加密存储,并完整记录每一次调用。
其中“一证四步”包括:证书服务告知 → 身份查验 → 签署服务协议 → 数据留存。四步环环相扣,指向同一个目标:让认证过程可核查、可追溯、可举证。
三、核查动作:五步,从"看资质"到"验结果"
第一步|查牌照:工信部许可名单逐字核对
电子认证服务实行行政许可管理。要核的不是平台的自述,而是实际签发证书那家 CA 的许可状态。
怎么查:登录工业和信息化部官网,在行政许可与资质查询栏目检索电子认证服务许可名单,核对机构全称与许可证编号。查验地址:https://ythzxfw.miit.gov.cn/jgcx/index.html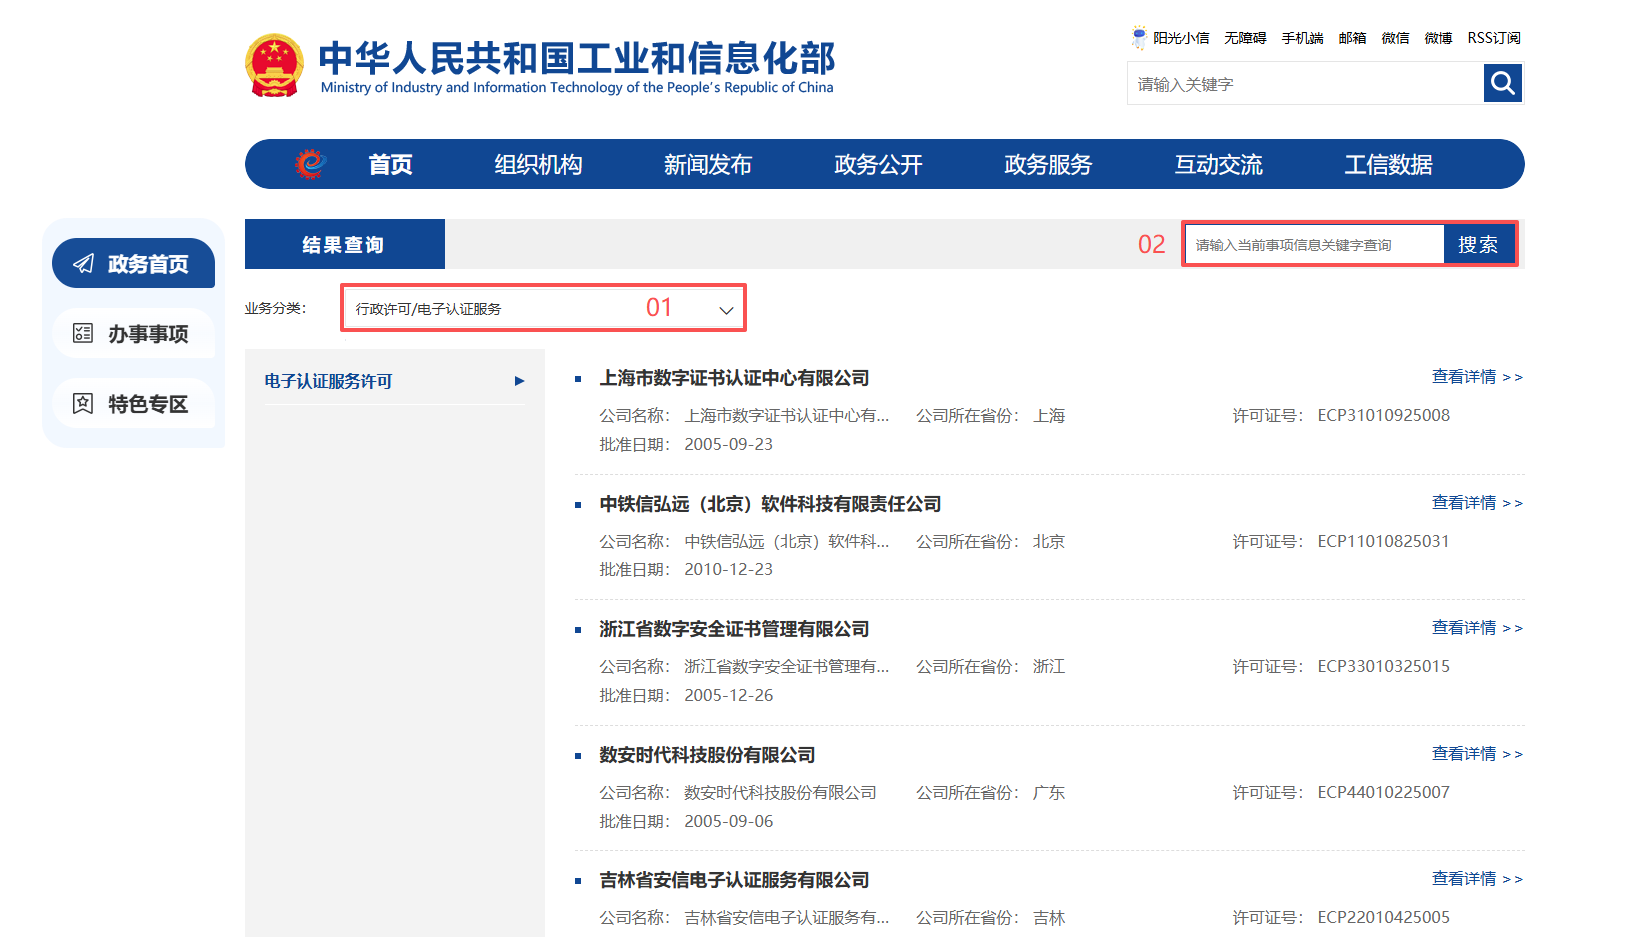
看四个点:
· 机构名称是否一致——平台宣称的 CA,和许可证上的机构全称是不是同一家(含分公司、子公司差异);
· 许可证是否在有效期内——《电子认证服务许可证》有效期为 5 年,临界换证的机构要额外确认;
· 许可范围是否覆盖——你实际用到的服务类型,是否在许可范围内;
· 换证与整改状态——2025 年起到期换证进入集中审查,只有通过换证核查的机构才具备持续服务能力。
⚠️ 特别提醒:平台自建的"认证能力"不等于持牌 CA。有些方案宣称"自有认证体系",但实际签发证书的机构并不在工信部许可名单内——这种"持牌"要打问号。
第二步|查"一证四步"落实的如何
拿到牌照只是入门。真正的分水岭是:这四步是 CA 亲自做的,还是被层层转手了?
现场就问一句:"身份核验是由 CA 系统直接执行,还是由你们平台核验后把结果传给 CA?"——回答含糊,就是风险点。
同时对照证书分级:新规把电子签名认证证书按"主体类型 + 业务风险等级"分为个人高等级、个人基础级、机构高等级、机构基础级四类。涉及生命健康、财产权益等高风险场景,禁止使用基础级证书。选型时要确认平台给你配的是哪一级,以及这一级是否匹配你的业务风险。
第三步|查密码合规与私钥管理
电子认证依托密码技术实现,密码这条线不合规,前面两步都白做。
· 是否持有商用密码产品认证;
· 是否按《电子认证服务使用密码管理办法》完成密码使用合规评估;
· 私钥归属是否清晰:优先由订户自主持有;若由 CA 或平台托管,是否有单独的书面授权文件、是否加密存储、每次调用是否留日志。
第四步|验证书链:做一次真实签署
前两步查"资质",这一步验"实效"。核查方法很朴素——发起一份测试文件,然后去验它。
具体看三件事:
· 证书链是否完整可验:根证书 → 中间证书 → 签署证书,链条不断;
· 签名是否可被标准工具验证:换一台机器、换一个验签工具,照样能验出来;
· 改动是否可检出:签署后对文件做任何修改,验签必须报错。
签字文件支持在线/离线验签,能查到证书主体信息、签署时间与可信时间戳记录——这才叫"签得出去、也证得回来"。
第五步|看持续合规与证据链(加分项)
真正决定出事时能不能扛住的,是这些:
· 系统安全:等保三级备案、ISO27001 等信息安全管理体系认证;
· 特殊行业门槛:涉密场景看是否取得涉密信息系统产品检测证书及相关集成资质;
· 信创适配:国产化软硬件与国密算法的落地能力;
· 司法链路:签署数据能否对接公证处、司法鉴定机构、司法区块链,能否一键出具出证报告。
四、一张表看完:核查清单
五、四个常见误区,提前避坑
误区一:"我们平台自己有 CA 资质。" 电子签平台通常不持 CA 牌照,也不需要持牌。真正要核的是它对接的 CA 是谁。如果一家平台把"自建认证体系"当卖点却拿不出许可编号,反而要更谨慎。
误区二:"接了持牌 CA 就一定合规。" 持牌只是准入。核验有没有外包、协议有没有代签、意愿有没有留证,才是这一轮整改真正在查的东西。
误区三:"以前签的合同会不会失效?" 不会。已签署合同的法律效力由《电子签名法》保障,与新规实施无关。新规收紧的是认证环节的操作规范,影响的是今后的签署质量与举证强度。
误区四:"平台说得很好,就不用自己验了。" 最便宜、最有效的核查,就是自己签一份测试文件去验签。能不能验、验得全不全,一目了然。
六、常见问题(FAQ)
Q:电子签章平台没有 CA 牌照,用起来合法吗? 合法。认证服务与签章服务是两个层级:CA 负责核验身份、签发证书;平台负责印章管控、签署流程、存证出证。只要认证环节由持牌 CA 独立完成,分工模式符合现行法律框架。
Q:核查要花很久吗? 五步里最耗时的是第一步和第四步,但都可以在一到两个工作日内完成:查一次工信部名单,签一份测试文件。
Q:我们是中小企业,也要这么查吗? 要。资质不合规带来的不是"体验差一点",而是签署效力存疑、平台停摆、举证无据——这些成本与规模无关。
关于契约锁的认证合规说明:
契约锁的定位很明确:电子签章应用与印章管控服务商,不干预、不参与认证业务。在"认证归 CA、签章归平台"的分工框架下,与多家持牌CA机构保持分工合作,共同服务客户:
· CA 机构负责:受理证书申请后的身份查验与审核、数字证书签发、电子认证服务协议的直接签署、签名私钥的生成与管控、认证全过程记录留存——即"CA 直验、CA 直签、意愿留证、私钥直管"四项要求对应的全部认证环节,均由 CA 独立完成。
· 契约锁负责:电子印章的制作、备案、变更、注销与使用权限控制;签署流程引擎、文档处理、批量签署与系统集成;签署过程数据的全链路存证与司法出证衔接;电子印章与实体印章的统一管控。
简而言之:契约锁不参与身份核验、不签发数字证书、不接触签名私钥、不代签认证服务协议。 这四项认证核心环节,全部由合作 CA 机构独立完成。针对 2026 年新规,契约锁已完成平台侧技术适配,可接入多家持牌 CA,配合合作 CA 完成合规升级,用户使用体验无需调整。合作 CA 机构均持有有效的《电子认证服务许可证》,并按要求完成合规改造。
在平台自身的安全与合规底座上,契约锁已取得包括商用密码产品认证证书、信息系统安全等级保护三级备案证明、ISO27001 信息安全管理体系认证、ISO9001 质量管理体系认证、CMMI3、可信云企业级 SaaS 服务能力检验证书、计算机信息系统安全产品检测报告、涉密信息系统产品检测证书等在内的多项资质,并具备涉密信息系统集成相关资质。产品支持 SM2/SM3/SM4 等国密算法在 PDF、OFD 版式文件中的应用,与主流国产化软硬件完成兼容互认,满足信创环境下的电子签章建设需求。
政策依据与参考资料:
《中华人民共和国电子签名法》
《电子认证服务管理办法》(工业和信息化部令第 1 号,2015 年修订)
《电子认证业务规则规范》(T/CQAE 11034—2025)
《电子认证服务使用密码管理办法》(国家密码管理局令第 6 号,2026 年 7 月 1 日施行)
《电子印章管理办法》(国办发〔2025〕33 号)
工业和信息化部《关于做好电子认证业务规则相关工作的通知》(工信发函〔2026〕181 号)
本文基于公开法规、行业标准及公开资料整理,旨在提供选型核查思路,不构成法律意见。具体合规判断请以监管机关最新发布及专业法律意见为准。
 沪公网安备 31011202012092号